
Mengenal TeamPCP dan Evolusinya
Ketika TeamPCP muncul pertama kali pada akhir 2025, dunia keamanan siber kurang menyadari bahaya yang mereka bawa. Awalnya, kelompok ini hanya dipandang sebagai penjahat siber yang bermotif finansial. Namun, mereka dengan cepat membuktikan bahwa mereka jauh lebih berbahaya dari sekadar pelaku kejahatan biasa.
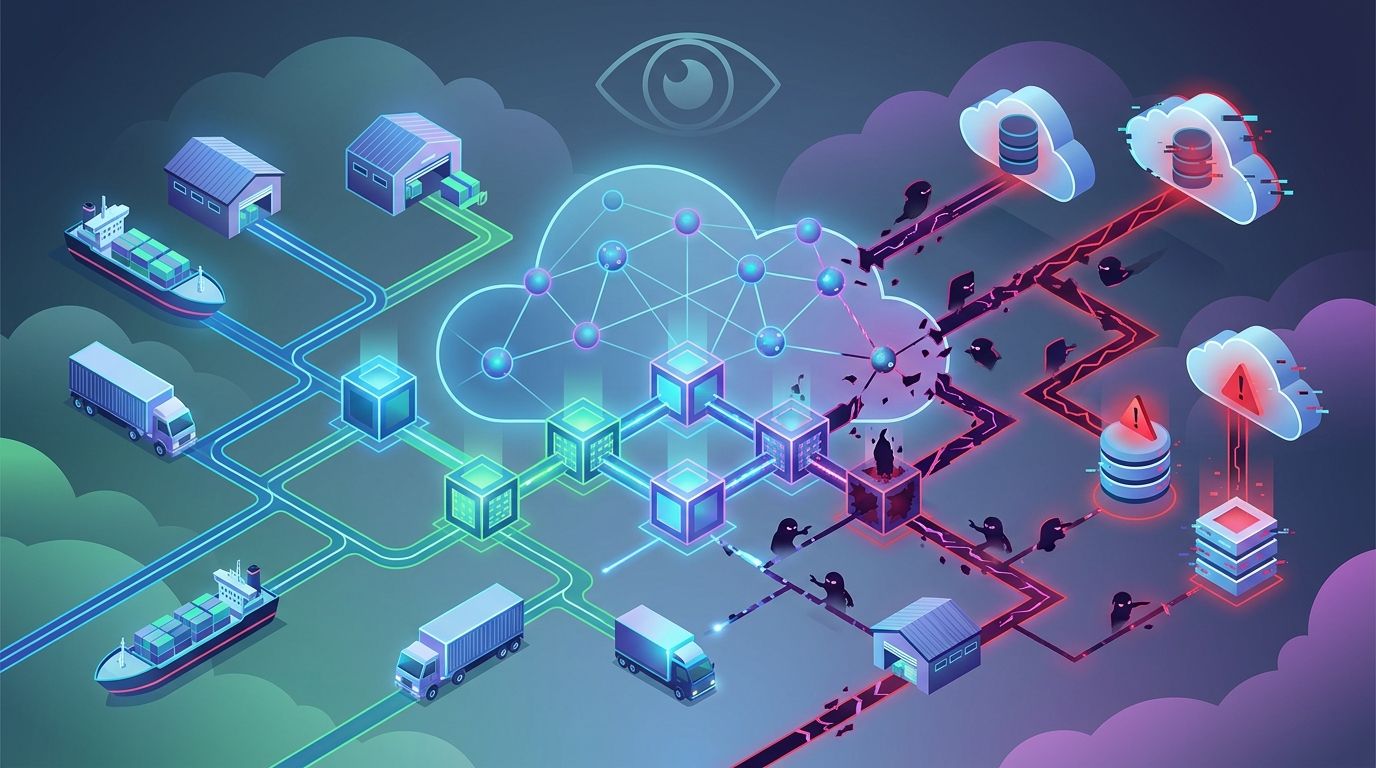
Yang membuat kelompok ini menonjol bukan teknologi canggih, melainkan evolusi strategis mereka. Mereka melakukan pergeseran kalkulatif dari eksploitasi cloud yang oportunistik menuju serangan supply chain yang terkoordinasi. Serangan ini menantang asumsi keamanan konvensional secara fundamental.
Dari Cloud Mining ke Target Supply Chain
Pada awalnya, TeamPCP beroperasi sebagai musuh yang fokus pada lingkungan cloud. Mereka memindai API Docker yang terbuka, cluster Kubernetes yang salah konfigurasi, serta instance Redis yang tidak terlindungi. Tujuannya sederhana, yaitu melakukan mining Monero dan menghasilkan keuntungan cepat.
Strategi ini memiliki keterbatasan yang jelas. Dalam waktu sekitar tiga bulan, TeamPCP menyadari potensi besar di tempat lain. Alat pengembangan dan keamanan memiliki hak istimewa istimewa dengan akses ke kredensial sensitif. Token, kunci API, dan izin publikasi memberikan akses yang jauh lebih luas daripada sekadar server yang terkompromi.
Menargetkan satu alat tepercaya dapat membuka akses ke puluhan organisasi sekaligus. Kesadaran ini memicu pergeseran strategis yang mengubah seluruh operasi mereka secara drastis.
Model Kompromi Berantai (Cascading Compromise)
Pada 27 Februari 2026, afiliasi TeamPCP mengeksploitasi kerentanan alur kerja dalam jalur CI/CD Trivy. Mereka berhasil mencuri token akses pribadi. Meskipun Aqua Security melakukan rotasi kredensial, mereka gagal menghilangkan semua jalur akses. Kelalaian kritis ini meninggalkan titik masuk yang masih utuh.
Selanjutnya, pada 19 Maret, TeamPCP menggunakan akses tersebut untuk mendorong versi berbahaya 0.69.4 ke repositori Trivy. Rilis yang terkompromi ini menyebar ke GitHub Releases, Docker Hub, dan AWS ECR dalam beberapa jam. Ribuan jalur pipa hilir pun ikut terkena dampaknya.
Dampaknya sangat luar biasa. Lingkungan yang terpengaruh secara otomatis mengumpulkan dan mengeksfiltrasi kredensial tersimpan. Penyerang kemudian menggunakan token curian untuk mengakses akun npm, memicu CanisterWorm, sebuah cacing yang mengkompromikan banyak paket npm dalam waktu kurang dari satu menit.
Kecanggihan Teknis dan Monetisasi
Eksekusi teknis menunjukkan kedewasaan operasional yang melampaui pencurian kredensial sederhana. TeamPCP menggunakan kontrol terdesentralisasi melalui Internet Computer Protocol (ICP). Ini merupakan penggunaan blockchain untuk aktivitas C2 pertama yang terdokumentasi.
Bahkan ketika infrastruktur mereka disita, cadangan berbasis blockchain tetap beroperasi dengan tangguh. Lebih penting lagi, mereka membangun model bisnis yang mengubah akses curian menjadi pendapatan. Mereka bermitra dengan Vect, sebuah layanan ransomware-as-a-service, memberikan 80-88% keuntungan kepada afiliasi.
Selain itu, mereka mengoperasikan CipherForce, merek ransomware mereka sendiri. Pendekatan dua jalur ini memungkinkan mereka mendistribusikan risiko sekaligus memaksimalkan keuntungan dari setiap lingkungan yang berhasil mereka kompromikan.
Skala Dampak dan Kerentanan Struktural
Angka-angka menunjukkan tingkat keparahan yang luar biasa. Lebih dari 1.000 lingkungan SaaS terpengaruh, sekitar 500.000 kredensial dikompromikan, dan lebih dari 300 GB data dicuri. Korban mencakup institusi besar hingga perusahaan teknologi ternama.
Efektivitas kampanye ini tidak berasal dari teknik revolusioner. Sebaliknya, hal itu terjadi karena kerentanan struktural yang diabaikan. Token akun layanan yang berumur panjang tetap valid setelah deteksi. Sistem CI/CD yang mengandung kredensial cloud memiliki pengawasan yang lemah dibandingkan sistem produksi.
Langkah Pertahanan untuk Organisasi
Organisasi harus memikirkan kembali keamanan supply chain secara mendasar. Berikut adalah langkah mitigasi yang krusial:
- Kunci dependensi pada commit SHA yang tidak dapat diubah (immutable).
- Lakukan rotasi kredensial secara atomik dari host yang bersih.
- Persempit cakupan token dan terapkan prinsip hak akses paling rendah (least privilege).
- Terapkan kontrol lalu lintas jaringan keluar pada runner CI.
Meskipun TeamPCP mungkin menghilang, kerentanan struktural yang mereka eksploitasi akan tetap ada. Mengatasi kesenjangan ini adalah cara terbaik untuk melindungi sistem dari aktor ancaman supply chain di masa depan.
Threatmon Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Threatmon. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.